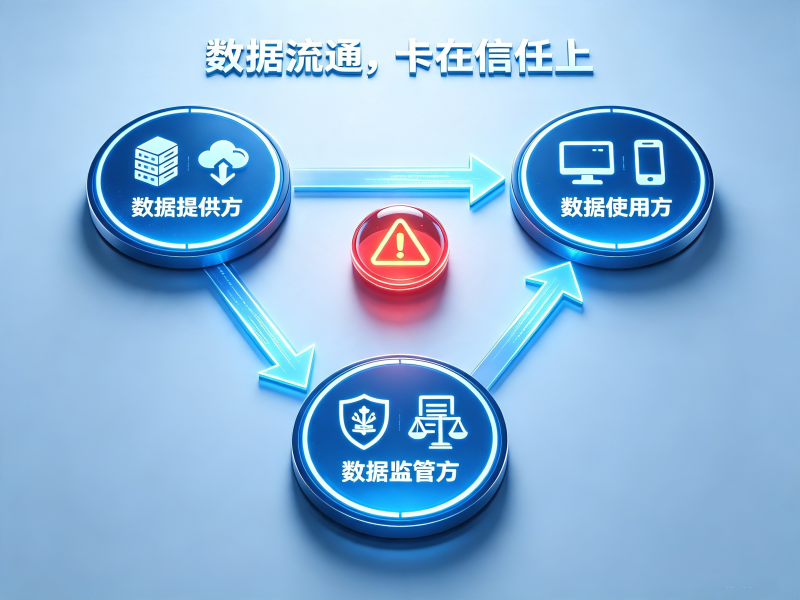
数据流通这件事,一直卡在同一个问题上:信任。提供方怕数据交出去收不回来,使用方怕审批流程走不完,监管方怕出了事查不清。
三方困境,指向同一个根源:行业一直在用“物理安全”解决“信任安全”的问题——用更厚的墙防人,用更严的门锁数。但墙和门只能守住数据不被窃取,管不住数据在合法调取后被滥用。数据授权书上的条款,从归档那一刻起就失去了约束力。
这也正是国家数据基础设施要破解的核心命题。
2024年,国家数据局明确六条技术路线,经过试点验证,可信数据空间率先完成国家标准立项,以数据空间保障流通的实践共识已经形成。2026年,国家数据局局长刘烈宏明确“以安全域替代传统物理域”,将可信数据空间确立为国家数据基础设施的核心构成。从物理围墙到逻辑规则的切换,已是国家数据战略的明确指向。
作为数据资产运营理念的提出者,云基华海紧跟国家战略方向,推出云派TDS可信数据空间。其核心逻辑是:为每份数据配备一名“贴身侍卫”——数据去哪儿,侍卫跟到哪儿;数据被谁用、怎么用,侍卫全程记录、实时管控。
这位“侍卫”如何履职?云派TDS可信数据空间为它构建了三重能力。
只交答案,不交卷纸
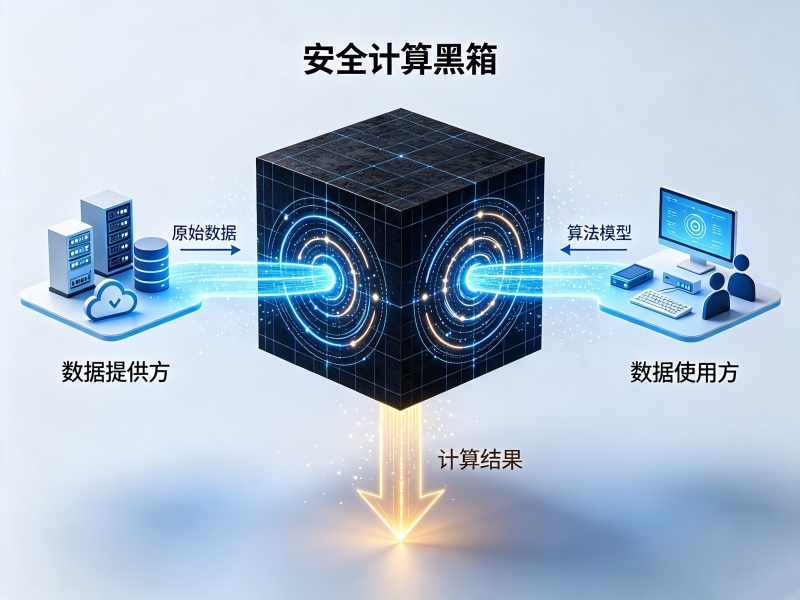
侍卫第一项职责:把原始数据隔在门内,只把答案递出来。
以前,想用数据必先拥有数据,提供方最怕数据交出去就收不回来。云派TDS可信数据空间将这一逻辑颠覆为“数据不动,算法动,价值动”。依托隐私计算与数据沙箱等技术,构建了“安全计算黑箱”:提供方放入原始数据,使用方放入算法模型,黑箱运转后只吐出计算结果,不吐出任何原始资产。
过程中,提供方看不到需求方的商业逻辑,需求方也拿不走原始数据。对数据提供方而言,核心资产永远不会离开自己的控制范围——敢共享,才能真正释放数据价值。
“纸上管控”变“技术铁律”
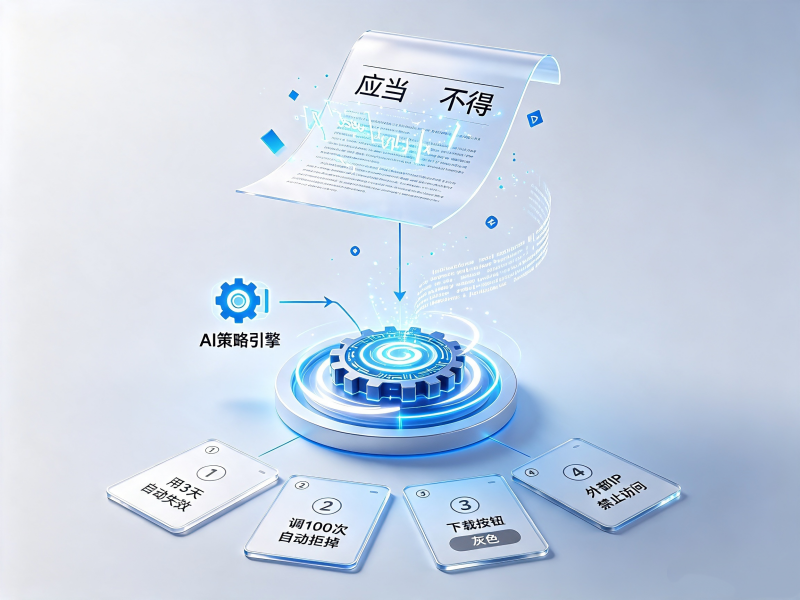
侍卫第二项职责:把规则嵌入每一次操作,越线一步都不行。
“可用不可见”解决了数据“会不会被看到”的问题,但管不住“会不会被滥用”。说好“只用一次”,对方会不会偷偷用十次?过去全靠合同约束,出了事只能打官司,“事后追责”十分被动。
云派TDS可信数据空间则将授权逻辑从“要么全给,要么全不给”颠覆为“按需授予,用完即止”。合同里的“应当”和“不得”,全部翻译成机器强制执行的策略代码。说好“用3天”,到第4天自动失效;说好“只看不存”,下载按钮就是灰的;说好“仅限内部分析”,外部IP一律禁止访问。内置AI策略引擎,可将合作协议的自然语言直接编译为可执行的策略代码,让不懂代码的业务人员也能完成配置。
每个权限都清清楚楚,每次越权都被毫秒级阻断并告警。对使用方而言,合规不再是负担,而是可持续获取数据的通行证。
给数据流通装上“黑匣子”
侍卫第三项职责:把每步操作记在链上,谁也改不了。
策略能拦住越权,但拦不住更深层的问题:这些记录如何证明没被篡改过?传统日志存在数据库,管理员有权修改,出了事谁也说不清。云派TDS可信数据空间将存证逻辑升级为“交付上链,使用留痕”。
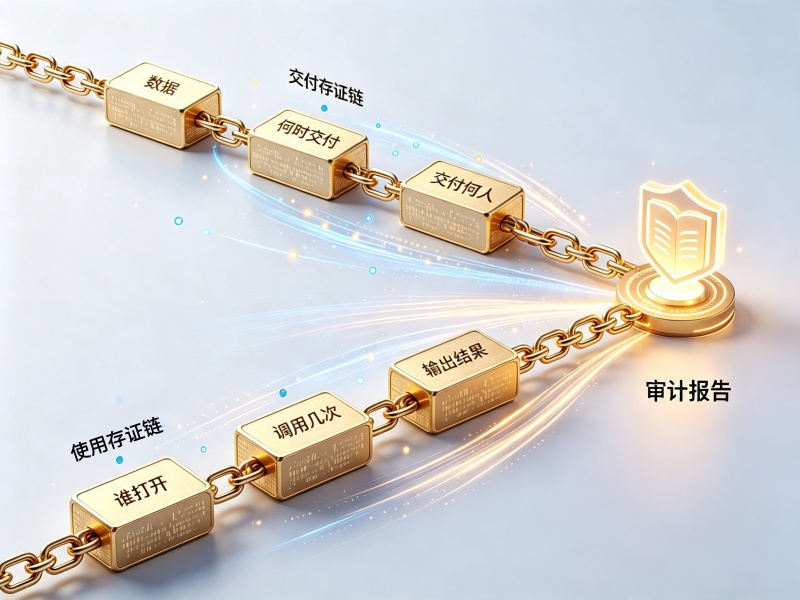
基于区块链技术建立了两道不可篡改的证据链:
交付存证:数据何时、通过何种方式、交给谁,全部上链;
使用存证:谁打开过、调用多少次、输出什么结果,全程留痕。
每笔数据流通都自带一份不可篡改的审计报告,监管方随时可调取记录,像回放“黑匣子”一样还原每个动作。
此外,云派TDS可信数据空间将AI风险检测引擎嵌入存证系统,实时监控节点行为,异常操作毫秒级阻断并告警。从“被动记录”到“主动防御”,这正是“模数共振”行动赋予可信数据空间的双重使命:保障数据安全流通,同时成为AI训练的数据供给基础设施。可信数据空间正从“流通管道”升级为AI时代的“数据供给底座”。
三重守护就位,“一放就乱,一管就死”的死结就有了新解法。数据流通,也终于不用在“开放”与“安全”之间二选一。
落地验证
这不是理论推演,上述能力已在实际落地案例中得到验证。
某地是全国首批数据基础设施建设试点与可信数据空间创新发展试点,两项国家级试点叠加,对“可信”要求极为严格。云基华海作为技术承建方,将三重守护部署于跨机构公共数据授权运营场景:数据在密文中完成核验、调用即存证、授权到期自动熔断,助力该地率先通过国家级节点测试。
目前,平台已接入30余个部门100多项高价值公共数据,落地40余个授权运营场景,入驻超千家生态企业。项目成果被编入国家数据局《数据基础设施建设典型案例集》。
写在最后
从《可信数据空间发展行动计划(2024—2028年)》到“模数共振”行动,政策信号已经清晰:可信数据空间已从行业“可选项”变成“必选项”。当上下游的协作都以“可信空间”为默认配置时,尚未接入的一方,将承受越来越高的接入成本。
云派TDS可信数据空间所做的,正是把授权书上的“应当”与“不得”,变成数据流动中不可绕过的规则代码——能去哪、谁能用、何时失效,全部前置约定、事中执行、事后可溯。让提供方握住了主权,使用方守住了边界,监管方看得清全程。这不只是一次技术升级,更是一轮信任机制的代际更迭。
数据要素流通的目标是“供得出、流得动、用得好、保安全”。四者之中,“保安全”是底座,而可信正是这底座中最重要的基石。当数据的每一步流转都由规则代码守护,数据才不需要裸奔,价值才能放心流动。